Meta Muse의 Secure VM이 보여 준 것: 개인 AI 에이전트의 권한·감사 로그
개인 AI 에이전트가 메일을 읽고 브라우저를 쓰기 시작하면 편의성만큼 권한과 기록이 중요해집니다. Meta Muse의 Secure VM·승인·감사 흔적 발표를 바탕으로, 회사 업무에 적용할 최소 운영 카드를 정리했습니다.
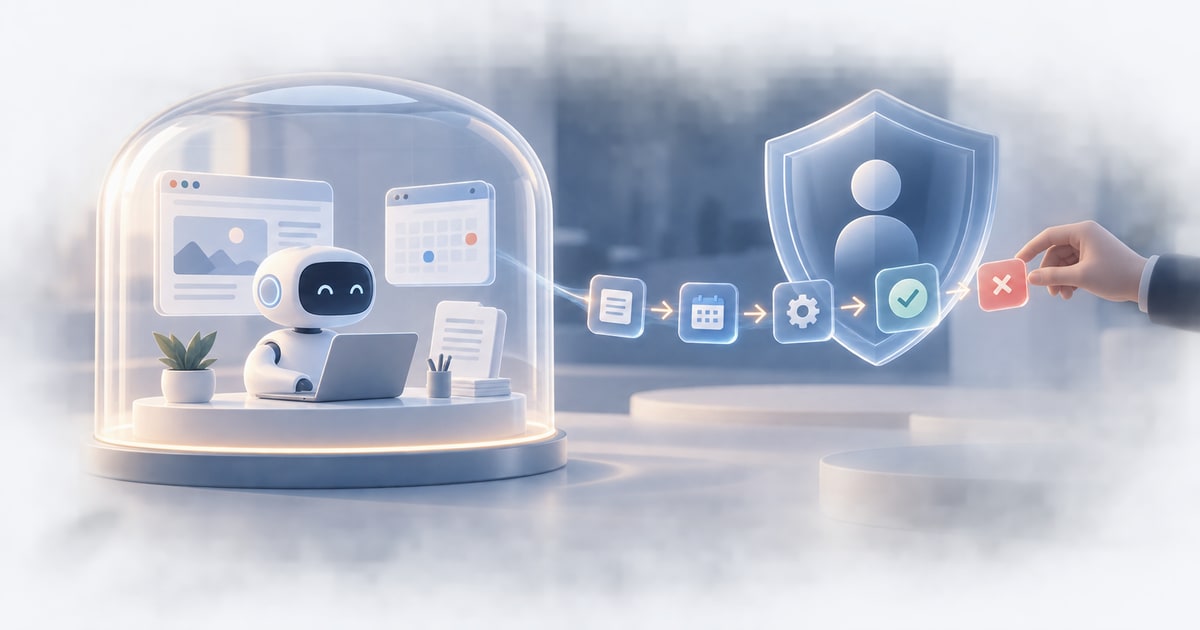
Meta는 Muse를 별도의 Secure VM에서 실행되는 개인 AI 에이전트로 소개했습니다. 공식 설명에 따르면 연결한 서비스의 자격 증명은 별도 보관되고, Muse가 인터넷으로 나가는 행동은 Sentinel 승인 구조를 거치며, 메일 발송·구매 같은 민감 행동은 사용자에게 확인을 요청합니다. 앱 연결 범위는 사용자가 정하고, 작업 이력과 계획을 볼 수 있는 감사 흔적을 제공한다고도 설명합니다.
이 발표를 ‘모든 개인 AI 에이전트가 안전하다’는 보증으로 읽으면 안 됩니다. 제품별 설계와 약관은 다르고, 회사 업무에는 내부 자료 분류·계약·개인정보 규정이 추가됩니다. 다만 AI가 실제로 앱을 넘나들고 행동하는 시대에는, 권한과 로그가 부가 기능이 아니라 업무 설계의 중심이라는 점은 분명합니다.
연결은 편의 기능이 아니라 접근 권한입니다
캘린더를 연결하면 시간만 보는 것이 아니라 참석자·회의 제목·장소·첨부 링크 같은 맥락을 함께 볼 수 있습니다. 메일을 연결하면 고객, 계약, 인사, 가격, 비공개 프로젝트에 관련된 정보가 섞일 수 있습니다. 그래서 “AI에게 이 앱을 연결할까?”보다 “이 AI가 이 업무에서 꼭 읽어야 할 최소 범위는 무엇인가?”를 먼저 질문해야 합니다.
회사 자료는 개인 계정으로 연결하지 않는다는 원칙, 승인된 업무 계정만 사용한다는 원칙, 특정 폴더·라벨·기간만 읽게 한다는 원칙을 조직 정책에 맞게 세울 수 있습니다. 제품이 제공하는 세부 권한이 충분하지 않다면, 그 업무는 AI 연결 대상이 아닐 수 있습니다. 편의보다 자료 경계를 우선으로 두세요.
연결·승인·감사·철회 네 칸을 한 번에 보세요
| 운영 항목 | 확인할 질문 | 첫 파일럿의 기준 |
|---|---|---|
| 연결 | 어떤 앱·계정·폴더를 왜 읽는가? | 한 업무에 필요한 최소 서비스만 연결 |
| 승인 | 무엇을 보내거나 바꾸기 전에 사람이 보는가? | 발송·예약·결제·외부 제출은 명시 승인 |
| 감사 | AI가 무엇을 읽고 어떤 행동을 했는가? | 업무별 이력·결과·사람 수정 이유 확인 |
| 철회 | 언제 접근을 줄이거나 끊는가? | 프로젝트 종료·담당 변경·정책 위반 시 즉시 해제 |
이 네 칸이 모두 있어야 문제를 고칠 수 있습니다. 예를 들어 잘못된 메일 초안이 나왔다면, 어떤 자료를 읽었는지 알 수 있어야 원인을 찾습니다. 권한을 줄이거나 연결을 끊을 방법이 없다면, 파일럿을 확장하기 전에 운영 환경을 다시 봐야 합니다.
감사 로그는 감시가 아니라 설명 가능성입니다
감사 흔적은 직원의 모든 행동을 감시하기 위한 장치가 아닙니다. AI가 어떤 입력을 바탕으로 무엇을 했고, 사람이 어디서 수정·승인·보류했는지를 업무 책임자가 다시 확인할 수 있게 만드는 기록입니다. 이 기록이 없으면 문제가 생겼을 때 AI, 직원, 데이터, 정책 중 어디가 원인인지 알기 어렵습니다.
다만 로그를 많이 쌓는다고 좋은 것도 아닙니다. 고객 원문, 비밀번호, 결제 정보, 민감 인사 정보처럼 필요 이상으로 보관하면 새 위험이 생깁니다. 업무에 필요한 사건 번호, 연결한 자료의 위치·버전, 행동 종류, 승인 여부, 수정 이유처럼 최소 정보부터 정하고 보존 기간과 접근자를 분리하세요.
민감 행동은 ‘승인 버튼’보다 승인 맥락이 중요합니다
Meta는 Muse가 메일 발송이나 구매 같은 민감 행동 전에 사용자의 승인을 확인한다고 설명합니다. 회사 업무에서 좋은 승인 화면은 버튼 하나만 보여 주지 않습니다. 누구에게 무엇을 보낼지, 어떤 자료를 첨부했는지, 금액·기한·계약 조건이 무엇인지, 취소나 수정이 가능한지를 한 화면에서 확인할 수 있어야 합니다.
승인자가 내용을 읽을 시간이 없다면 그 업무는 자동 실행하기에 아직 이릅니다. 더 작은 초안 단계로 돌아가거나, 반복 업무에만 쓰는 템플릿과 금지 표현을 정하는 편이 좋습니다. 특히 인사·재무·법무·의료처럼 민감한 업무는 조직의 별도 승인 체계와 전문가 검토를 대체하지 않아야 합니다.
현재 쓰는 AI 도구의 자료·권한 경계를 점검하려면 AX 자가진단으로 첫 업무를 고를 수 있습니다. 연결·승인·기록 기준을 조직 정책에 맞게 설계하려면 AX 컨설팅에서 실제 흐름을 함께 검토할 수 있습니다.
접근 철회는 마지막에 만드는 기능이 아닙니다
프로젝트가 끝났거나 직원이 역할을 바꾸고, 외부 협력 관계가 끝났거나, 정책 위반 의심이 생기면 AI의 연결을 빠르게 줄이거나 끊을 수 있어야 합니다. 처음 권한을 줄 때부터 해제 책임자와 검토 날짜를 지정하세요. ‘나중에 정리하자’고 미루면 오래된 자료와 계정 접근이 남습니다.
개인 AI 에이전트의 학습·기억 기능도 같은 원칙으로 봐야 합니다. Meta는 특정 기억을 잊게 하거나 상호작용의 모델 학습 사용을 선택 해제할 수 있다고 설명하지만, 회사 업무에서는 그 기능과 별개로 입력 자료 자체의 허용 여부를 먼저 판단해야 합니다. 제품 설정은 조직의 데이터 정책을 보완할 뿐 대신하지 않습니다.
AI 에이전트 접근 운영 카드
대상 업무 / 최종 책임자:
연결할 서비스·계정·폴더와 업무 목적:
읽기·초안·실행 권한의 범위:
민감 행동 전 승인자와 확인 항목:
남길 실행 이력과 보존 기간:
로그 열람자와 민감 정보 마스킹 기준:
접근 축소·해제 조건과 담당자:
월간 사례 검토와 다음 수정:
이 카드는 특정 제품 전용 체크리스트가 아닙니다. Meta Muse처럼 개인 에이전트가 실제 행동을 하는 서비스든, 사내 자동화 도구든 적용할 수 있는 최소 운영 질문입니다. 첫 파일럿에서 이 카드의 빈칸이 많다면 기능 도입보다 책임과 자료 경계를 먼저 정리하세요.
자주 묻는 질문
Secure VM이 있으면 회사 자료를 바로 연결해도 되나요? 아닙니다. 제품의 보안 설계와 별개로 회사의 자료 분류, 계약 의무, 개인정보 정책, 계정 권한을 확인해야 합니다. 필요한 최소 범위에서만 시작하세요.
감사 로그에는 무엇을 남겨야 하나요? 자료 위치·버전, AI가 한 행동, 승인·수정·보류 여부와 이유처럼 문제를 다시 설명하는 데 필요한 최소 정보를 남기세요. 비밀번호나 민감 원문을 무제한 보관해서는 안 됩니다.
접근 권한은 언제 끊어야 하나요? 업무 종료, 담당자 변경, 외부 관계 종료, 정책 위반 의심, 정기 검토에서 필요성이 사라진 경우에 즉시 줄이거나 해제할 수 있어야 합니다.
출처: Meta, “Introducing Muse: The World’s First Personal AI Agent Built for Everyone”를 2026년 9월 25일 확인했습니다. Secure VM, Sentinel 승인, 자격 증명 분리, 민감 행동 승인, 앱별 접근 범위, 감사 흔적, 연결 해제와 학습 사용 선택 해제 설명은 Meta의 공식 발표를 바탕으로 합니다. 위 운영 카드는 LeanX의 편집 제안입니다.
자주 묻는 질문
Secure VM이 있으면 회사 자료를 바로 연결해도 되나요?
아닙니다. 제품 설계와 별개로 회사의 자료 분류, 계약 의무, 개인정보 정책, 계정 권한을 확인해야 합니다.
감사 로그에는 무엇을 남겨야 하나요?
자료 위치·버전, AI가 한 행동, 승인·수정·보류 여부와 이유처럼 문제를 다시 설명하는 데 필요한 최소 정보를 남기세요.
접근 권한은 언제 끊어야 하나요?
업무 종료, 담당자 변경, 외부 관계 종료, 정책 위반 의심, 정기 검토에서 필요성이 사라진 경우에 즉시 줄이거나 해제해야 합니다.
우리 팀의 AI 도구가 어떤 자료를 읽고 어떤 행동을 하는지 점검해 보세요.
AX 컨설팅 신청